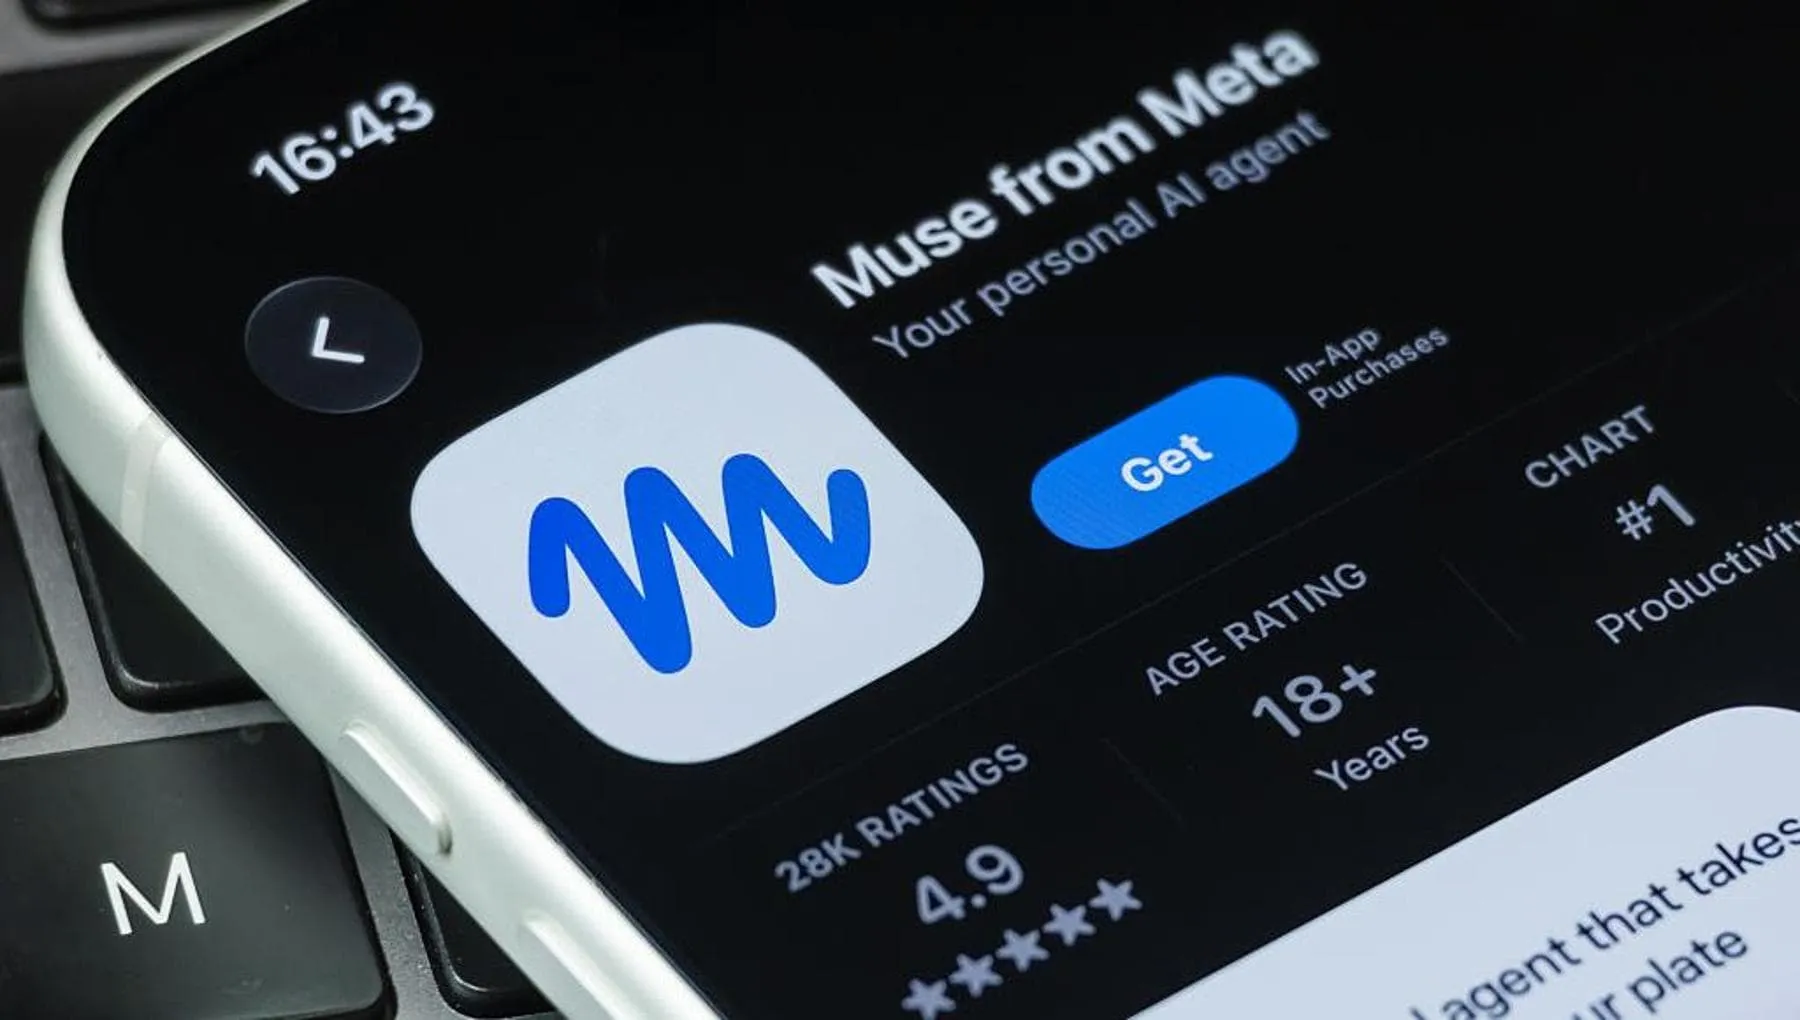
23 Settembre 2026 alle 12:25 2 minuti di lettura Il 21 settembre il ricercatore di sicurezza Patrick Wardle ha dimostrato che un programma già in esecuzione su un Mac, senza permessi speciali, poteva cambiare il server a cui Muse inviava i comandi vocali. Alla successiva dettatura, un aggressore avrebbe potuto ottenere il token che identifica la sessione e impartire ordini all’agente usando gli accessi concessi dall’utente. Meta ha annunciato una correzione il 22 settembre. Le fonti esaminate documentano la prova tecnica e la risposta dell’azienda, senza descrivere vittime di attacchi reali. T...
Tecnologia
Meta corregge Muse. Un malware su Mac poteva comandare l’agente IA
Fonte: Repubblica Tecnologia